Informationssicherheit und Regulatorik · bundesweit
Kannst du zeigen, dass dein Unternehmen sicher arbeitet?
Kunden fordern Nachweise, Versicherer stellen Fragen. Hier findest du den Weg, der zu deinem Auslöser passt – und den ersten Schritt.
rund 30 Minuten · per Telefon oder Teams · unverbindlich
Welche Anforderung passt zu dir?
Brauchst du das überhaupt? Vielleicht nicht – und das hörst du dann auch. Such dir den Auslöser, der bei dir zutrifft.
-
TISAX®-Beratung
Heute
»Ein Kunde aus der Automobilindustrie verlangt einen Sicherheitsnachweis.«
Danach
Du kommst planbar zum TISAX®-Label – mit festem Wochentermin und Begleitung am Prüftag.
- Deine Preistendenz: TISAX®-Rechner – 5 Fragen, kostenlos
-
ISO 27001-Beratung
Heute
»Ein Kunde oder eine Ausschreibung verlangt ein ISO-27001-Zertifikat.«
Danach
Du bekommst ein Managementsystem, das dein Team im Alltag nutzt – vorbereitet bis ins Zertifizierungsaudit.
Preis nach der Gap-Analyse
-
Externer ISB
Heute
»Ich brauche jemanden, der dauerhaft dranbleibt.«
Danach
Ein fester Ansprechpartner behält Richtlinien, Audits und Fristen für dich im Blick – ohne neue Stelle.
- Externer ISB ab 500 € im Monat
-
Externer Datenschutzbeauftragter
Heute
»Ich brauche einen Datenschutzbeauftragten.«
Danach
Ein externer Datenschutzbeauftragter übernimmt das Amt und hält Verzeichnis, Verträge und Schulungen aktuell.
Preis nach dem Erstgespräch
-
BCM-Workshop
Heute
»Was passiert eigentlich, wenn die IT drei Tage steht?«
Danach
Dein Team erarbeitet Kernprozesse, Abhängigkeiten und Sofortmaßnahmen für den Ernstfall – in einem Workshop.
Preis nach dem Erstgespräch
-
CyberRisikoCheck
Heute
»Ich will wissen, wie sicher meine IT ist – ohne Großprojekt.«
Danach
Ein genormter Check für kleine Betriebe zeigt dir im Interview, wo du stehst – mit Bericht und Prioritäten.
- CyberRisikoCheck 390 € Festpreis Interview, Bericht und Nachbesprechung, per Video – keine Laufzeit, kein Folgevertrag. Vor Ort auf Wunsch zzgl. Reisekosten.
-
DORA und BSI IT-Grundschutz
Heute
»Ein Auftraggeber verlangt DORA oder IT-Grundschutz.«
Danach
Was dahintersteckt, liest du weiter unten – kurz erklärt.
Alle Preise netto zzgl. MwSt. Angebot ausschließlich für Unternehmen.
Das ist eine erste Orientierung, keine Rechtsberatung. Was für dich gilt, klärst du im Erstgespräch.
Die Inhalte dieser Website dienen der allgemeinen Information und ersetzen keine Rechtsberatung im Einzelfall. GEFIM ist ein Beratungsunternehmen für Informationssicherheit und keine Rechtsanwaltskanzlei.
Du fragst dich, ob NIS2 dich betrifft?
Für NIS2 gibt es eine eigene Fachseite der GEFIM: nis2-berater.de. Dort prüfst du mit wenigen Fragen, ob dein Unternehmen betroffen ist, und findest Schulung und Beratung. Viele Anforderungen überschneiden sich mit ISO 27001 – ein Managementsystem kann beides tragen.
DORA und BSI IT-Grundschutz
Steht eines davon in deiner Anforderung, klärst du deinen Fall am besten direkt im Gespräch.
DORA ist eine EU-Verordnung für die digitale Widerstandsfähigkeit im Finanzsektor. Auch dich kann sie treffen, wenn du als IT-Dienstleister für Banken oder Versicherer arbeitest. Zu DORA: sprich uns an
BSI IT-Grundschutz ist eine Methode des Bundesamts für Sicherheit in der Informationstechnik. Manche Auftraggeber, vor allem öffentliche, verlangen Nachweise danach. Zum IT-Grundschutz: sprich uns an
Stand:
So startest du in 3 Schritten
-
Kostenloses Erstgespräch
Rund 30 Minuten per Telefon oder Teams. Du schilderst, wer was von dir verlangt – Kunde, Branche, Größe.
-
Readiness-Check oder Gap-Analyse
Abgleich mit dem Fragenkatalog bzw. der Norm und Durchsicht deiner Unterlagen, bei TISAX® mit Begehung vor Ort.
-
Umsetzung und laufende Begleitung
Richtlinien, Risikoanalyse, Schulung und internes Audit. Danach hält ein externer ISB dein Managementsystem am Laufen.
Bevor es losgeht, kennst du Umfang und Preis schwarz auf weiß.
rund 30 Minuten · per Telefon oder Teams · unverbindlich
Was Kunden nach dem Projekt sagen
Ergebnis: deutlich mehr Sicherheit
„Wir haben nicht nur ein Konzept bekommen, sondern echte Begleitung. Die Beratung war transparent, lösungsorientiert und auf unser Unternehmen zugeschnitten. Seitdem haben wir deutlich mehr Sicherheit – technisch und organisatorisch.“
Sicher sein statt hoffen.
Im Erstgespräch klärst du, was dich betrifft – Kunde, Branche, Größe. Danach kennst du deinen ersten Schritt.
Rund 30 Minuten, per Telefon oder Teams, mit Marcel oder Martin. Du hörst innerhalb eines Werktags von uns.
Deine Ansprechpartner:
-
 Marcel Hofmann Geschäftsführer
-
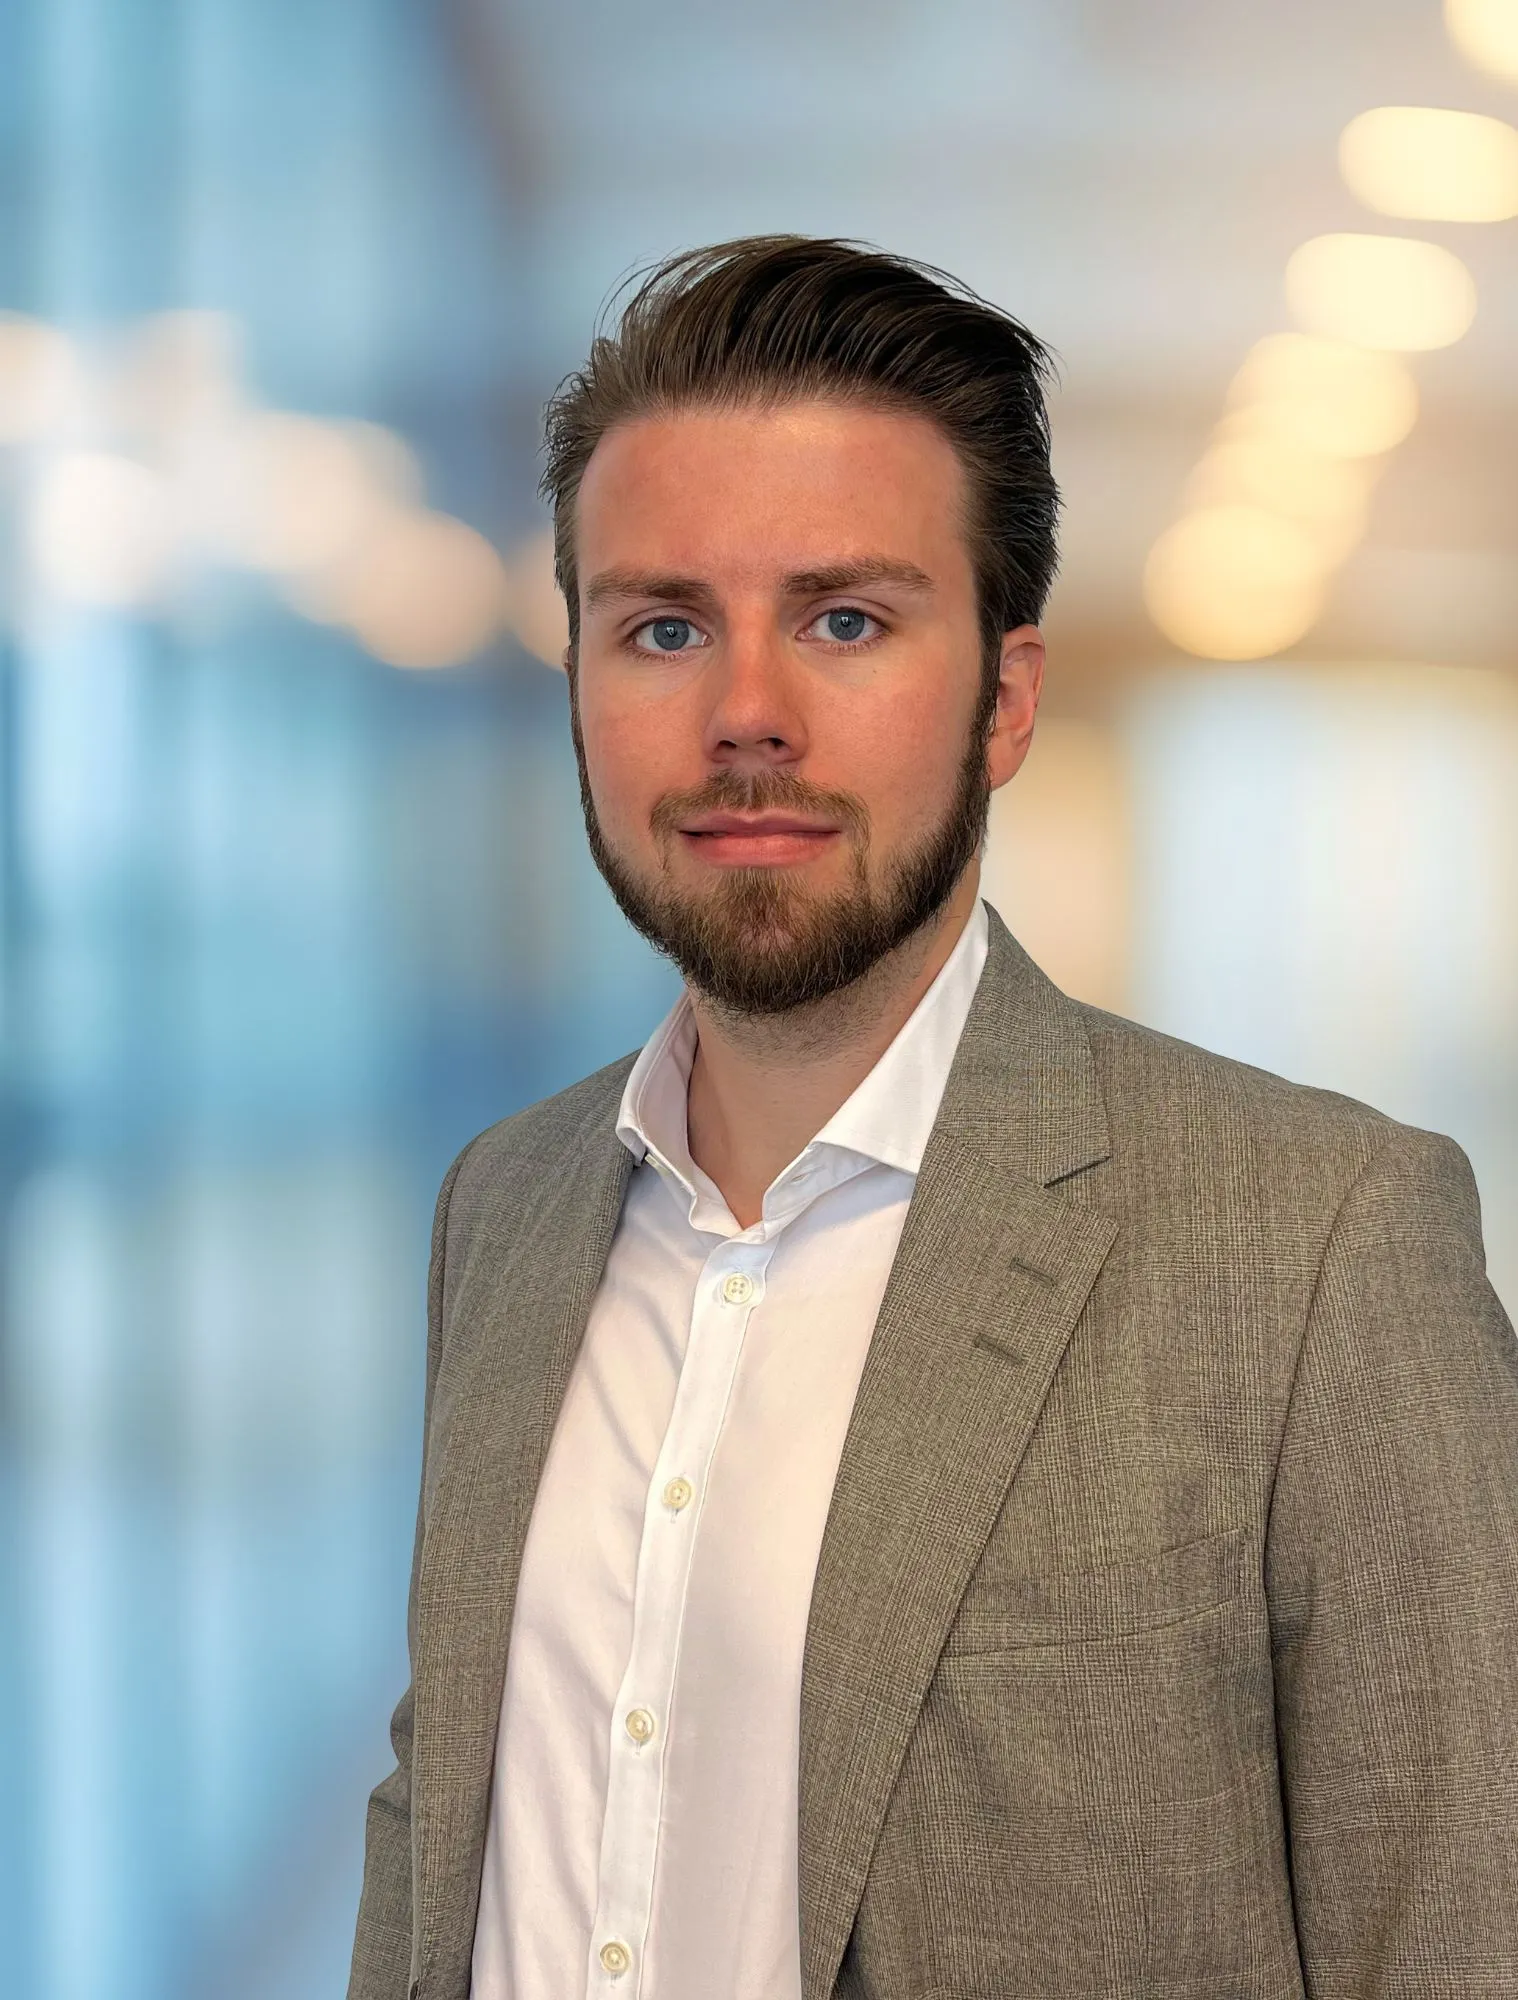 Martin Solarczek Geschäftsführer
Lieber reden als lesen?
Mo–Fr 8–17 Uhr · info@gefim.de
Lieber direkt einen Termin wählen? Termin im Kalender buchen ↗ Öffnet Microsoft Bookings.